10 cách bảo mật đám mây dễ dàng cho doanh nghiệp
Một hệ thống đám mây vẫn có thể bị lộ dữ liệu nếu nhân viên sử dụng tài khoản cá nhân, quyền truy cập quá rộng hoặc cấu hình bảo mật bị bỏ ngỏ. Nhà cung cấp chịu trách nhiệm bảo vệ một phần hạ tầng, nhưng doanh nghiệp vẫn phải quản lý dữ liệu, danh tính, ứng dụng và thiết lập của mình. Dưới đây là 10 cách bảo mật đám mây dễ dàng mà doanh nghiệp có thể áp dụng ngay.
10 cách bảo mật đám mây doanh nghiệp nên thực hiện
Bảo mật đám mây không chỉ nằm ở việc chọn một nhà cung cấp uy tín. Doanh nghiệp cần kiểm soát đồng thời tài khoản, quyền truy cập, dữ liệu, thiết bị đầu cuối và phương án khôi phục khi có sự cố.
1. Quản lý dịch vụ đám mây ở cấp tổ chức
Mọi dịch vụ dùng cho công việc nên được đăng ký và quản lý bằng tài khoản của doanh nghiệp, không phụ thuộc vào email cá nhân của nhân viên. Nếu một nhân viên nghỉ việc hoặc mất quyền truy cập, doanh nghiệp vẫn phải giữ được quyền quản trị, dữ liệu và lịch sử hoạt động của tài khoản.
Doanh nghiệp nên lập danh sách các dịch vụ được phép sử dụng, cấp tài khoản riêng cho từng người, phân công người chịu trách nhiệm và thu hồi quyền ngay khi nhân sự thay đổi vị trí. Cách làm này cũng giúp hạn chế tình trạng nhân viên tự đăng ký dịch vụ đám mây rồi lưu dữ liệu công việc vào tài khoản cá nhân.
Quản lý dịch vụ đám mây ở cấp tổ chức là quá trình hoạch định, giám sát, tối ưu hóa
2. Hiểu rõ trách nhiệm bảo mật của nhà cung cấp và khách hàng
Trong mô hình đám mây, bảo mật là trách nhiệm chia sẻ. Nhà cung cấp thường phụ trách trung tâm dữ liệu, phần cứng, mạng vật lý và lớp hạ tầng nền tảng. Doanh nghiệp vẫn phải bảo vệ dữ liệu, tài khoản, quyền truy cập và các cấu hình nằm trong phạm vi mình quản lý.
Phạm vi trách nhiệm sẽ thay đổi theo loại dịch vụ:
- Với IaaS, doanh nghiệp thường phải quản lý hệ điều hành, bản vá, ứng dụng và cấu hình tường lửa
- Với PaaS, nhà cung cấp đảm nhiệm thêm một phần hệ điều hành và nền tảng
- Với SaaS, doanh nghiệp chủ yếu quản lý tài khoản, dữ liệu, quyền truy cập và cách người dùng sử dụng dịch vụ
Trước khi lựa chọn nhà cung cấp, cần kiểm tra vị trí lưu trữ dữ liệu, cách xử lý sự cố, phạm vi hỗ trợ sao lưu, quyền truy cập của nhân sự kỹ thuật, nhật ký hoạt động và cam kết thời gian khôi phục.
3. Chọn public, private hoặc hybrid cloud theo nhu cầu thực tế
Public cloud không mặc định là kém an toàn, còn private cloud cũng không tự động an toàn nếu doanh nghiệp cấu hình sai hoặc quản lý quyền truy cập lỏng lẻo. Điểm quan trọng là mô hình được lựa chọn có phù hợp với loại dữ liệu, yêu cầu tuân thủ, ngân sách và năng lực vận hành hay không.
Doanh nghiệp nên phân loại dữ liệu trước khi chọn mô hình triển khai. Những hệ thống cần mở rộng nhanh có thể phù hợp với public cloud; dữ liệu yêu cầu kiểm soát riêng có thể cần private cloud hoặc mô hình hybrid. Tuy nhiên, cả ba mô hình đều cần chính sách phân quyền, mã hóa, giám sát và sao lưu riêng.
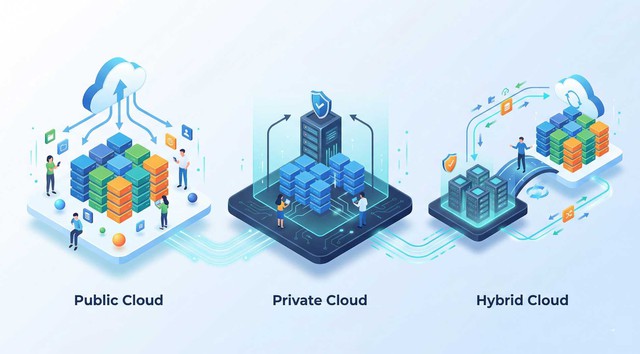
Việc chọn Public Cloud, Private Cloud hay Hybrid Cloud phụ thuộc vào ngân sách, nhu cầu bảo mật
4. Kiểm soát bảo mật ứng dụng và mạng
Nếu doanh nghiệp vận hành website, API hoặc ứng dụng trên cloud, cần kiểm tra cả lớp ứng dụng lẫn lớp mạng. Một số điểm cần quan tâm gồm bản vá bảo mật, tường lửa, security group, phân tách mạng, kiểm soát API, WAF, quét lỗ hổng và khả năng ghi nhận nhật ký.
Doanh nghiệp có thể tìm hiểu thêm về Cloud Firewall để kiểm soát lưu lượng mạng và Bizfly Cloud WAF để bảo vệ lớp ứng dụng web.
Với những hệ thống quan trọng, nên thực hiện kiểm thử xâm nhập (Pentest) trước khi đưa vào vận hành hoặc sau các lần thay đổi lớn về kiến trúc.
Với ứng dụng web, OWASP có thể được dùng làm tài liệu tham chiếu để rà soát các rủi ro như kiểm soát truy cập, cấu hình sai, injection hoặc thành phần lỗi thời. PCI DSS chỉ phù hợp khi hệ thống lưu trữ, xử lý hoặc truyền dữ liệu thanh toán; không nên xem đây là yêu cầu bắt buộc cho mọi hệ thống cloud.
Ngoài việc hỏi nhà cung cấp có chứng nhận nào, doanh nghiệp cũng cần biết các biện pháp đó được áp dụng cụ thể cho workload của mình ra sao.
5. Sử dụng MFA và phân quyền tối thiểu
Mật khẩu mạnh vẫn chưa đủ để bảo vệ tài khoản quản trị. Doanh nghiệp nên bật xác thực đa yếu tố cho tài khoản quản trị và các tài khoản có quyền truy cập dữ liệu nhạy cảm.
Quyền truy cập cũng cần được cấp theo nguyên tắc tối thiểu: người dùng chỉ được phép thực hiện những thao tác cần thiết cho công việc. Không nên dùng chung tài khoản quản trị, cấp quyền rộng cho toàn bộ nhân viên hoặc để lại tài khoản của người đã nghỉ việc.
Mật khẩu nên dài, duy nhất cho từng dịch vụ và được quản lý bằng trình quản lý mật khẩu hoặc hệ thống SSO nếu có. Không nên bắt buộc người dùng đổi mật khẩu theo lịch cố định nếu không có dấu hiệu tài khoản bị xâm phạm; thay vào đó, hãy tập trung vào MFA, mật khẩu duy nhất và thu hồi quyền đúng lúc. Google cũng khuyến nghị cấp quyền ở phạm vi nhỏ nhất cần thiết thay vì sử dụng các vai trò quá rộng.
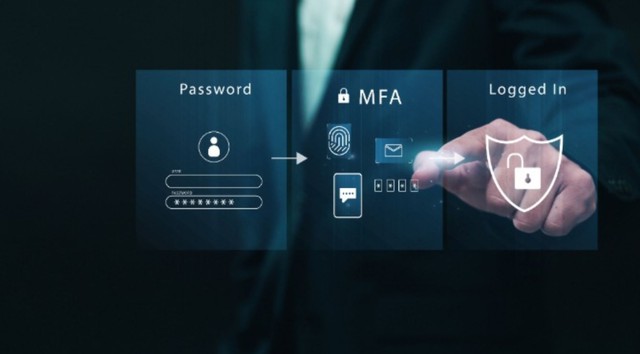
Sử dụng MFA (Xác thực đa yếu tố) kết hợp với nguyên tắc đặc quyền tối thiểu
6. Xác định RTO và RPO cho từng hệ thống
RTO là khoảng thời gian doanh nghiệp chấp nhận để khôi phục hệ thống sau sự cố. RPO là lượng dữ liệu tối đa có thể chấp nhận bị mất, thường được tính theo thời gian kể từ lần sao lưu gần nhất.
Với hệ thống quan trọng, doanh nghiệp có thể tham khảo thêm về Cloud DR để lựa chọn phương án sao lưu, dự phòng và khôi phục phù hợp với RTO, RPO đã đặt ra.
Hai chỉ số này giúp doanh nghiệp lựa chọn tần suất sao lưu, phương án nhân bản dữ liệu và mô hình khôi phục phù hợp. Một website giới thiệu có thể chấp nhận thời gian khôi phục dài hơn hệ thống xử lý đơn hàng hoặc cơ sở dữ liệu khách hàng.
Không nên chỉ thiết lập RTO và RPO trên giấy. Doanh nghiệp cần thử khôi phục định kỳ để biết bản sao lưu có thực sự sử dụng được hay không.
7. Mã hóa dữ liệu khi lưu trữ và truyền tải
Dữ liệu nhạy cảm nên được mã hóa cả khi lưu trữ trên máy chủ, cơ sở dữ liệu, object storage và bản sao lưu, lẫn khi truyền giữa người dùng, ứng dụng và các dịch vụ cloud.
Doanh nghiệp cũng cần xác định ai quản lý khóa mã hóa, tài khoản nào được sử dụng khóa và cách thu hồi quyền khi nhân sự thay đổi. Mã hóa giúp giảm nguy cơ dữ liệu bị đọc trái phép, nhưng không thể thay thế cho việc phân quyền và cấu hình đúng.
Một bucket được mở công khai hoặc một tài khoản có quyền quá rộng vẫn có thể gây rò rỉ dữ liệu dù dữ liệu đã được mã hóa ở một lớp khác.
8. Bảo vệ trình duyệt và thiết bị đầu cuối
Người dùng thường truy cập dịch vụ cloud qua trình duyệt, vì vậy máy tính cá nhân cũng trở thành một phần của bề mặt tấn công. Doanh nghiệp cần cập nhật hệ điều hành, trình duyệt, tiện ích mở rộng và phần mềm bảo mật trên thiết bị.
Bên cạnh việc bảo vệ thiết bị, doanh nghiệp có thể sử dụng Bizfly Cloud Watcher để theo dõi tình trạng máy chủ, website và nhận cảnh báo khi hệ thống phát sinh dấu hiệu bất thường.
Các tài khoản quản trị nên được truy cập từ thiết bị được kiểm soát, có khóa màn hình và phần mềm bảo vệ phù hợp. Không nên đăng nhập tài khoản quản trị trên máy tính công cộng hoặc thiết bị không rõ nguồn gốc.
9. Kiểm soát truy cập từ thiết bị di động
Điện thoại và máy tính bảng giúp nhân viên truy cập cloud ở mọi nơi, nhưng cũng làm tăng nguy cơ mất thiết bị, cài ứng dụng độc hại hoặc rò rỉ dữ liệu qua mạng không an toàn.
Doanh nghiệp nên yêu cầu thiết bị sử dụng mật khẩu hoặc sinh trắc học, cập nhật hệ điều hành, bật khả năng khóa hoặc xóa dữ liệu từ xa và hạn chế tải dữ liệu nhạy cảm về thiết bị cá nhân. Với hệ thống quan trọng, có thể áp dụng chính sách chỉ cho phép truy cập từ thiết bị đã được quản lý.
10. Sao lưu dữ liệu và kiểm tra khả năng khôi phục
Đưa dữ liệu lên cloud không đồng nghĩa với việc dữ liệu đã được sao lưu. Một số dịch vụ IaaS chỉ cung cấp hạ tầng máy chủ, lưu trữ và mạng; doanh nghiệp vẫn phải tự cấu hình bản sao lưu, thời gian lưu giữ và quy trình khôi phục.
Doanh nghiệp có thể xem thêm cách tạo và quản lý sao lưu trên Cloud Server để xây dựng lịch backup và kiểm tra khả năng khôi phục dữ liệu.
Bản sao lưu quan trọng nên được bảo vệ bằng quyền truy cập riêng, mã hóa, versioning và chính sách lưu giữ phù hợp. Với dữ liệu quan trọng, doanh nghiệp có thể cân nhắc lưu bản sao ở tài khoản, khu vực hoặc hệ thống độc lập để giảm ảnh hưởng khi tài khoản chính bị xâm phạm.
Quan trọng nhất, cần kiểm tra khôi phục định kỳ. Một bản sao lưu chưa từng được thử khôi phục chưa thể xem là phương án dự phòng đáng tin cậy.
Nếu nguồn lực hạn chế, nên bắt đầu từ đâu?
Doanh nghiệp không nhất thiết phải triển khai toàn bộ biện pháp trong cùng một thời điểm. Có thể ưu tiên theo thứ tự sau:
- Lập danh sách tài khoản, tài nguyên cloud và người đang có quyền quản trị
- Bật MFA, xóa tài khoản không còn sử dụng và thu hẹp quyền truy cập
- Kiểm tra các tài nguyên đang mở công khai, mật khẩu mặc định và cổng mạng không cần thiết
- Sao lưu dữ liệu quan trọng rồi thử khôi phục trên môi trường kiểm tra
- Bật nhật ký, cảnh báo đăng nhập bất thường và rà soát cấu hình định kỳ
Câu hỏi thường gặp về bảo mật đám mây
Nhà cung cấp cloud có chịu trách nhiệm toàn bộ về bảo mật không?
Không. Nhà cung cấp thường bảo vệ hạ tầng nền tảng, còn doanh nghiệp chịu trách nhiệm với dữ liệu, tài khoản, quyền truy cập và cấu hình thuộc phạm vi sử dụng.
Public cloud có kém an toàn hơn private cloud không?
Không nhất thiết. Mức độ an toàn phụ thuộc vào kiến trúc, cách phân quyền, cấu hình mạng, mã hóa, giám sát và năng lực vận hành. Private cloud vẫn có thể bị tấn công nếu cấu hình sai hoặc không được cập nhật.
Có cần đổi mật khẩu định kỳ không?
Doanh nghiệp nên sử dụng mật khẩu dài, duy nhất, bật MFA và thay đổi ngay khi có dấu hiệu bị lộ. Việc bắt buộc đổi mật khẩu theo lịch cố định không phải lúc nào cũng làm hệ thống an toàn hơn.
Dùng dịch vụ đám mây có cần sao lưu riêng không?
Có. Khả năng sẵn sàng hoặc nhân bản của nhà cung cấp không đồng nghĩa với một bản sao lưu có thể khôi phục trong mọi tình huống. Doanh nghiệp cần kiểm tra rõ phạm vi sao lưu trong từng dịch vụ và thường xuyên thử khôi phục.
Cách bảo mật đám mây hiệu quả không nằm ở một công cụ riêng lẻ mà ở cách doanh nghiệp kiểm soát tài khoản, quyền truy cập, dữ liệu, thiết bị và khả năng khôi phục. Khi triển khai Cloud Server, Storage hoặc các ứng dụng trên cloud, doanh nghiệp nên xác định rõ trách nhiệm của mình, thiết lập MFA, mã hóa dữ liệu và kiểm tra sao lưu trước khi hệ thống phát sinh sự cố.
Nếu cần triển khai hạ tầng cloud cho website hoặc ứng dụng doanh nghiệp, Bizfly Cloud có thể được tham khảo cùng các yêu cầu cụ thể về dữ liệu, quyền truy cập, RTO và RPO để lựa chọn mô hình phù hợp.
Nguồn: Bizfly Cloud chia sẻ